更新時間:2026/09/02
作者: Mchael Li
功能說明:
Acronis Cyber Protect 17新增了以 Docker 容器方式部署管理伺服器的選項。
官方提供一顆打包好的 Linux 映像(內含管理伺服器 + PostgreSQL 15),搭配環境準備腳本,在任何能跑 Docker 的 Linux 主機上就能起一台管理伺服器,不需要處理發行版相依套件、不需要自己裝 PostgreSQL。
※ Linux / Docker 的管理伺服器不支援遠端推送安裝代理程式。
1. 前置需求:
Linux 主機一台。
任何能跑 Docker 的發行版,建議 Ubuntu 22.04 / 24.04 LTS 或 Rocky / AlmaLinux 9。
規格:2 vCPU、RAM 至少 4 GB,建議 6–8 GB。
磁碟:最低 32 GB,建議 40GB以上,用 LVM方便後續擴充。
guided LVM 預設只給 root 一半空間。
建議選 ubuntu-lv > Edit > Size 改成吃滿(或填 100%)。
確定已安裝並啟動 Docker Engine。
若要在 Docker 容器中安裝管理伺服器,請先在您的環境中安裝 Docker Engine。
如需詳細資訊,請參閱以下網址:
不要用 Ubuntu 安裝時「Featured Server Snaps」清單裡的 docker(snap 版),用 apt / 官方 repo對外網路。
固定 IP、主機名固定:主控台註冊網址與代理程式報到都綁這個 IP,不能變動。
系統時間需正確且與 NTP 同步。
Acronis Cyber Protect 17 原廠手冊相關說明,請參考:
2. 下載相關檔案:
管理伺服器映像:
https://download.acronis.com/AcronisCyberProtect17/Release/AcronisCyberProtect_17_x64_AMS.image
準備腳本:
https://download.acronis.com/AcronisCyberProtect17/AB_AMS_prepare_env_ams.sh
將以上兩個檔案,放在家目錄下的工作資料夾即可,例如 ~/acp17-docker/。
用 WinSCP 之類的工具傳輸時,.sh 要用 Binary(二進位)模式,否則換行會被改成 CRLF、腳本無法執行。
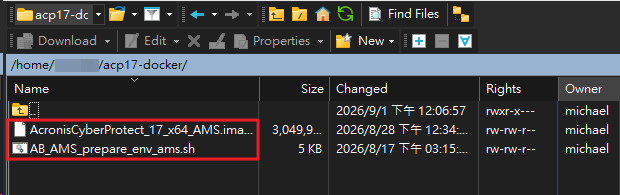
以下步驟 docker 指令若當前帳號在 docker 群組可省略 sudo;AB_AMS_prepare_env_ams.sh 這支必須用 sudo 或 root 執行。
3. 在存放的該目錄下匯入映像:
docker load -i ~/acp17-docker/AcronisCyberProtect_17_x64_AMS.image

4. 執行環境準備腳本:
cd ~/acp17-docker && chmod +x AB_AMS_prepare_env_ams.sh
sudo ./AB_AMS_prepare_env_ams.sh
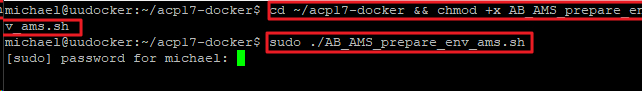
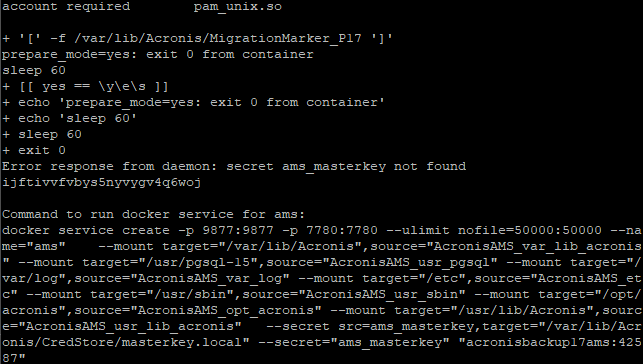
輸入密碼後,腳本會依序啟用 Docker swarm > 建立 7 個 AcronisAMS_* volume →
用映像內容灌 /etc、/var/log、/usr/sbin > 跑臨時容器把 AMS 預裝進 volume 並產生金鑰 > 把金鑰轉成 Docker secret ams_masterkey,以下為完成最後訊息。
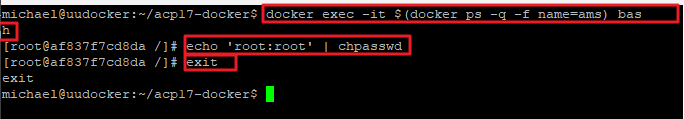
5. 設定容器內 root 密碼,這邊帳號密碼範例設定root:
docker exec -it $(docker ps -q -f name=ams) bash
echo ‘root:你的密碼’ | chpasswd
exit
5. 確認管理伺服器安裝完成,並可使用上述步驟建立的帳戶登入。